
| |
| |||||||
Log-Analyse und Auswertung: Wiederkehrender TR/Spy.GenWindows 7 Wenn Du Dir einen Trojaner eingefangen hast oder ständig Viren Warnungen bekommst, kannst Du hier die Logs unserer Diagnose Tools zwecks Auswertung durch unsere Experten posten. Um Viren und Trojaner entfernen zu können, muss das infizierte System zuerst untersucht werden: Erste Schritte zur Hilfe. Beachte dass ein infiziertes System nicht vertrauenswürdig ist und bis zur vollständigen Entfernung der Malware nicht verwendet werden sollte.XML. |
 02.12.2008, 22:59 | #6 |
| |  Wiederkehrender TR/Spy.Gen Möglicherweise bin ich den Quälgeist inzwischen ja auch los; bei den ersten Durchläufen hatten die ganzen Programme ja einiges gefunden & gekillt. Virustotal sagt... Code:
ATTFilter Antivirus Version Last Update Result
AhnLab-V3 2008.12.2.2 2008.12.02 -
AntiVir 7.9.0.36 2008.12.02 -
Authentium 5.1.0.4 2008.12.02 -
Avast 4.8.1281.0 2008.12.02 -
AVG 8.0.0.199 2008.12.02 -
BitDefender 7.2 2008.12.02 -
CAT-QuickHeal 10.00 2008.12.02 -
ClamAV 0.94.1 2008.12.02 -
DrWeb 4.44.0.09170 2008.12.02 -
eSafe 7.0.17.0 2008.12.02 -
eTrust-Vet 31.6.6239 2008.12.02 -
Ewido 4.0 2008.12.02 -
F-Prot 4.4.4.56 2008.12.02 -
F-Secure 8.0.14332.0 2008.12.02 -
Fortinet 3.117.0.0 2008.12.02 -
GData 19 2008.12.02 -
Ikarus T3.1.1.45.0 2008.12.02 -
K7AntiVirus 7.10.540 2008.12.02 -
Kaspersky 7.0.0.125 2008.12.02 -
McAfee 5452 2008.12.02 -
McAfee+Artemis 5452 2008.12.02 -
Microsoft 1.4104 2008.12.02 -
NOD32 3658 2008.12.02 -
Norman 5.80.02 2008.12.02 -
Panda 9.0.0.4 2008.12.02 -
PCTools 4.4.2.0 2008.12.02 -
Prevx1 V2 2008.12.02 -
Rising 21.06.12.00 2008.12.02 -
SecureWeb-Gateway 6.7.6 2008.12.02 -
Sophos 4.36.0 2008.12.02 -
Sunbelt 3.1.1832.2 2008.12.01 -
Symantec 10 2008.12.02 -
TheHacker 6.3.1.2.172 2008.12.02 -
TrendMicro 8.700.0.1004 2008.12.02 -
VBA32 3.12.8.10 2008.12.02 -
ViRobot 2008.12.2.1496 2008.12.02 -
VirusBuster 4.5.11.0 2008.12.02 -
Additional information
File size: 12406 bytes
MD5...: f9baf6441696c287167c91ef2d4004cd
SHA1..: a52be95da3b3444dad1cca82e4c0e65ffcf268cc
SHA256: 4ea87ef8526fe7acb9ccbf28c0f29235f848b3bb75051f0a1260272fcd0d16e5
SHA512: 7a67c3f79c40327b92dc6e022218c28e3720d0636fcba98d0f3186aed11cb9b8<br>28915b4a24e7b440b5eb4e7a0716639d092743f791128e6ba85feef75d91c0e0<br>
ssdeep: 96:vBitBzmt8itBPxitBz6pIitBpditB0WitB7:vUqtJvk+p1JgUzb<br>
PEiD..: -
TrID..: File type identification<br>Unknown!
PEInfo: -
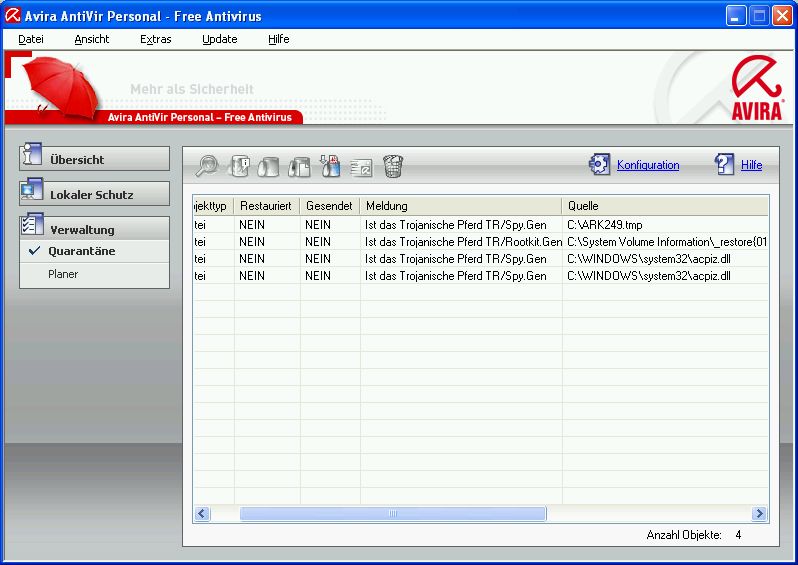 Wie gesagt - möglicherweise hat die geballte Menge an Scannprogs das jetzt auch gelöst. Der Scanlauf heute hat auch keine Viren gefunden. Leicht OT: Ist der Find3M Report von ComboFix iO? Mich wundert die Ordnerwahl da etwas, da in zwei von den dort gelisteten Ordnern eben schon mal Quälgeister aufgetaucht waren wenn ich mich recht erinnere und das andere allesamt Progs, die auf das Inet zugreifen dürfen, sind... |
| Themen zu Wiederkehrender TR/Spy.Gen |
| ad-aware, antivir, antivirus, auf einmal, avira, chip.de, dll dateien, firefox, frage, gebraucht, hijack, hijackthis, hkus\s-1-5-18, hängen, installation, internet, internet explorer, mozilla, rundll, scan, senden, software, starten, system, trojaner, updates, virus, wiederholung, windows, windows xp sp3, windows xp., xp sp3, zugriff verweigert, ändern |


 Baum-Darstellung
