| |
| |||||||
Plagegeister aller Art und deren Bekämpfung: Windows 10: GData protokolliert 3 Viren, verschiebt sie nicht in die QuarantäneWindows 7 Wenn Du nicht sicher bist, ob Du dir Malware oder Trojaner eingefangen hast, erstelle hier ein Thema. Ein Experte wird sich mit weiteren Anweisungen melden und Dir helfen die Malware zu entfernen oder Unerwünschte Software zu deinstallieren bzw. zu löschen. Bitte schildere dein Problem so genau wie möglich. Sollte es ein Trojaner oder Viren Problem sein wird ein Experte Dir bei der Beseitigug der Infektion helfen. |
 |
| |
 07.11.2018, 18:46 | #1 |
 |  Windows 10: GData protokolliert 3 Viren, verschiebt sie nicht in die Quarantäne Hallo Matthias, GData meldet noch einen Fund (Log anbei). Die virenbehaftete email habe ich aus dem Postfach gelöscht. Die Zahl der Outlook.pst Virenfunde ist damit von 2 auf 1 runtergegangen. Aber die eine Meldung werde ich noch nicht los. Ich kann die betroffene email aber nicht mehr in Outlook finden, alle Outlook-Suchfunktionen finden nichts mehr. Ich führe die von Dir beschriebenen Schritte durch und poste die Logs in einer zweiten Nachricht. Danke und Grüße, MartinDetune Startzeit Art Titel Status 2018-11-06 22:05:24 Virenprüfung Fertig Virenprüfung mit G DATA INTERNET SECURITY Version 25.5.0.4 (12.10.2018) Virensignaturen vom 06.11.2018 Startzeit: 06.11.2018 22:05:24 Engine(s): Engine A (AVA 25.19262), Engine B (GD 25.13610) Heuristik: Ein Archive: Ein Systembereiche: Ein RootKits prüfen: Ein Prüfung der Systembereiche... Prüfung aller im Speicher befindlichen Prozesse und Verweise im Autostart... Prüfung auf RootKits... Prüfung aller lokalen Festplatten... Analyse vollständig durchgeführt: 06.11.2018 22:14:43 328975 Dateien überprüft 1 infizierte Dateien gefunden 0 verdächtige Dateien gefunden Archiv: Outlook.pst Pfad: C:\Users\marti\AppData\Local\Microsoft\Outlook Status: Virus gefunden Virus: Gen:Variant.Razy.332418 (Engine A) Objekt: [Time: 2018/05/25 19:52:30][Subject: Directpay Co. KG automatische Lastschrift konnte nicht durchgeführt werden.][From: Directpay Co. KG]=>25.05.2018 Directpay.zip=>Directpay.zip=>Directpay.com In Archiv: C:\Users\marti\AppData\Local\Microsoft\Outlook\Outlook.pst Status: Virus gefunden Virus: Gen:Variant.Razy.332418 Der Zugriff auf die folgenden Dateien wurde verweigert: C:\Program Files\Dolby\Dolby DAX2\DAX2_API\DolbyDAX2API.exe C:\Program Files\Dolby\Dolby DAX2\DAX2_API\DolbyDAX2API.tlb C:\Program Files\Dolby\Dolby DAX2\DAX2_API\DolbyDAX2API.exe C:\Program Files\Dolby\Dolby DAX2\DAX2_API\DolbyDAX2APIDLL.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\amd64\sqlceca40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\EQATEC.Analytics.Monitor.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\System.Data.SqlServerCe.Entity.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\amd64\sqlceme40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\amd64\Microsoft.VC90.CRT\Microsoft.VC90.CRT.manifest C:\Program Files\Dolby\Dolby DAX2\DAX2_API\amd64\sqlceqp40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\amd64\Microsoft.VC90.CRT\README_ENU.txt C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\sqlceca40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\sqlceer40EN.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\sqlceme40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\Microsoft.VC90.CRT\Microsoft.VC90.CRT.manifest C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\sqlceqp40.dll C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\Microsoft.VC90.CRT\README_ENU.txt C:\Program Files\Dolby\Dolby DAX2\DAX2_API\x86\Microsoft.VC90.CRT\msvcr90.dll C:\WINDOWS\Resources\Themes\aero\VSCache\Aero.msstyles_1031_144_05.mss C:\WINDOWS\Resources\Themes\aero\VSCache\Aero.msstyles_1033_144_05.mss C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\10.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\1.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\6.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\7.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\8.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\11.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\15.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\1.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\16.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\17.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\5.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\6.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\7.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\8.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\1\9.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\Protectors\2\15.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\1.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\10.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\2.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\3.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\5.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\6.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\8.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\56d07ac46c9c347e6d1ef0b0ffbd5bf3255e5edfaff4ee78ae36e7b143efdaa5\9.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\1.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\10.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\2.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\3.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\5.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\6.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\8.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\725045525bd6820ef1c76d28e9a7126c894102be34dd76b0af371a459784c25a\9.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\1.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\10.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\2.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\3.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\5.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\6.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\8.dat C:\WINDOWS\ServiceProfiles\LocalService\AppData\Local\Microsoft\Ngc\{5A3175D9-2DCD-4E00-ADEC-180EDA0D8831}\{93F10861-19F1-42B8-AD24-93A28E9C4096}\967764170a8f4c3864cf33ac6bf306bb461913b909c5bd1a79137f0131818b8e\9.dat C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTDefenderAuditLogger.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTDiagLog.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTDiagtrack-Listener.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-Application.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-Lenovo-Sif-Companion-Operational.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-Lenovo-Sif-Core-Operational.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-Lenovo-Sif-Device-Operational.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-Lenovo-Sif-Settings-Operational.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventlog-Security.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTEventLog-System.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTMBAMSwissArmy.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTMuroc System Trace.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTUBPM.etl C:\WINDOWS\System32\LogFiles\WMI\RtBackup\EtwRTWFP-IPsec Diagnostics.etl C:\WINDOWS\System32\Microsoft\Protect\Recovery\Recovery.dat C:\WINDOWS\System32\Microsoft\Protect\Recovery\Recovery.dat.LOG1 C:\WINDOWS\System32\Microsoft\Protect\Recovery\Recovery.dat{64f3abe7-6427-11e8-83e1-0028f830797d}.TMContainer00000000000000000002.regtrans-ms C:\ProgramData\Intel\IntelSGXPSW\aesm_network_setting.blob C:\ProgramData\Intel\IntelSGXPSW\endpoint_selection_info.blob C:\ProgramData\Intel\IntelSGXPSW\epid_data.blob C:\ProgramData\Intel\IntelSGXPSW\extended_epid_group.blob.00000000 C:\ProgramData\Intel\IntelSGXPSW\white_list_cert.bin C:\ProgramData\Intel\IntelSGXPSW\prebuild_pse_vmc.db C:\ProgramData\Microsoft\Diagnosis\events00.rbs C:\ProgramData\Microsoft\Diagnosis\events01.rbs C:\ProgramData\Microsoft\Diagnosis\events10.rbs C:\ProgramData\Microsoft\Diagnosis\events11.rbs C:\ProgramData\Microsoft\Diagnosis\EventStore.db C:\ProgramData\Microsoft\Diagnosis\EventStore.db-wal C:\ProgramData\Microsoft\Diagnosis\EventStore.db-shm C:\ProgramData\Microsoft\Diagnosis\Events_CostDeferred.rbs C:\ProgramData\Microsoft\Diagnosis\Events_Normal.rbs C:\ProgramData\Microsoft\Diagnosis\Events_NormalCritical.rbs C:\ProgramData\Microsoft\Diagnosis\Events_Realtime.rbs C:\ProgramData\Microsoft\Diagnosis\parse.dat C:\ProgramData\Microsoft\Diagnosis\osver.txt C:\ProgramData\Microsoft\Diagnosis\VortexSchemaRequests.dat C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.ASM-WindowsDefault.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.ASM-WindowsDefault.json.bk C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\TELEMETRY.ASM-WINDOWSSQ.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-1ee2f5d6b2c94518b99911f4ba4886c5-02df2dc0-3394-4446-9267-9ca2961635c1-7151.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-194626ba46434f9ab441dd7ebda2aa64-5f64bebb-ac28-4cc7-bd52-570c8fe077c9-7717.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-350d24c16a934c2d9734791ed7301d8e-73bafc90-ca43-424c-815a-63b076120b49-6725.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-3a5d8522875d4c0cab910ff387cdbfb5-2c8b80ff-6a32-439d-9197-1ecda9fe5d2c-7140.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-3de38b41008a4da5a5381ef307f91597-636c040a-3c10-4912-9e28-de026a94600f-6848.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-5476d0c4a7a347909c4b8a13078d4390-f8bdcecf-243f-40f8-b7c3-b9c44a57dead-7230.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-57842a40b64441e2bc303a5225ca8749-433e1dff-978a-43fd-83a3-28a469fd0d6c-7358.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-5c65bbc4edbf480d9637ace04d62bd98-12844893-8ab9-4dde-b850-5612cb12e0f2-7822.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-70ec13d4fa0b40e6a470b0d5aaf5a827-fcdb1fbe-527a-4cf5-b799-c18287fc6282-7371.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-728e5f24cecb4c6b996523fba41888e3-2f50983b-4d96-44f4-8ab2-bd7b608671ed-7872.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-9c9dcb87a41b41bebea94330a23d828d-35611aa0-46ca-4351-98e0-5746b84e5be3-6973.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-9b9b073d5a43495fae37f003b99e8ce3-4845ea41-8177-4f0f-884e-de09a0b35bf3-6838.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-9fccaa595c22491b96c122336b6d67a9-71719c08-ddec-44ab-8d87-73aa53641fe3-6739.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-c1a0db0127964674a0d62fde5ab0fe62-6ec4ac45-cebc-4f80-aa83-b6b9d3a86ed7-7719.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-a0e0abfbc6894cbc9b2970ca8fed03ea-d83d6fdf-3c46-488d-9445-b516a50edec5-7579.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-c274b3e05ac5448dae8fbb7466da6acb-fd6dc8de-18b7-409c-a696-4bd66f7a5322-7902.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-c4388c977297413bb054bad1acf0ade1-cc58e53e-f5a4-4f37-b0d2-9a8079e34420-6879.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-cfcfdb91c68c4329bb8b7cb7babb3cf7-e082c2f2-ef1d-427a-ac4d-b0b700afe7a7-7655.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-d2b065c5ae634beb9cec4813140e22da-eda42ada-ffd9-4e26-92a1-e3b440eaf8bf-7717.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-cd836626611c4caaa8fc5b2e728ee81d-3b6d6c45-6377-4bf5-9792-dbf8e1881088-7521.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-d5a8f02229be41efb047bd8f883ba799-59258264-451c-4459-8c09-75d7d721219a-7112.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-da06315a64204a91b8c35628ae841a61-c2fdf120-6e99-4fdd-900e-ec9868e5e64b-7449.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-e6e58d16cfb94942b795b4918258153a-765be17b-66ea-435e-8b55-5a128f3decd3-6873.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-f998cc5ba4d448d6a1e8e913ff18be94-dd122e0a-fcf8-4dc5-9dbb-6afac5325183-7405.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\telemetry.P-ARIA-fa2d8726ec914a019f61aa83d1a0f156-ff2e4b12-d084-4558-9515-fbf9e1224e49-7217.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\utc.app.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\utc.app.json.bk C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\utc.cert.json C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\utc.cert.json.bk C:\ProgramData\Microsoft\Diagnosis\DownloadedSettings\utc.privacy.json C:\ProgramData\Microsoft\Diagnosis\TenantStorage\P-ARIA\EventStore.db C:\ProgramData\Microsoft\Diagnosis\TenantStorage\P-ARIA\EventStore.db-shm C:\ProgramData\Microsoft\Diagnosis\TenantStorage\P-ARIA\EventStore.db-wal C:\ProgramData\Microsoft\Windows\SystemData\S-1-5-18\ReadOnly\LockScreen_Z\LockScreen___1920_1080_notdimmed.jpg C:\ProgramData\Microsoft\Windows\SystemData\S-1-5-21-3314042513-717017909-167743629-1002\ReadOnly\LockScreen_O\LockScreen___1920_1080_notdimmed.jpg C:\ProgramData\Microsoft\Windows Defender\Scans\History\CacheManager\7C83CBE4-460D-4F5A-A94D-FA6DCC8DDF0C-0.bin C:\System Volume Information\FVE2.{24e6f0ae-6a00-4f73-984b-75ce9942852d} C:\System Volume Information\FVE2.{aff97bac-a69b-45da-aba1-2cfbce434750}.1 C:\System Volume Information\FVE2.{aff97bac-a69b-45da-aba1-2cfbce434750}.2 C:\System Volume Information\FVE2.{da392a22-cae0-4f0f-9a30-b8830385d046} C:\System Volume Information\FVE2.{e40ad34d-dae9-4bc7-95bd-b16218c10f72}.1 C:\System Volume Information\FVE2.{e40ad34d-dae9-4bc7-95bd-b16218c10f72}.2 C:\System Volume Information\FVE2.{e40ad34d-dae9-4bc7-95bd-b16218c10f72}.3 C:\System Volume Information\MountPointManagerRemoteDatabase C:\System Volume Information\WPSettings.dat C:\System Volume Information\{0f38077e-d703-11e8-83ff-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{0f380afb-d703-11e8-83ff-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{7bccfbce-dd45-11e8-83ff-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{865a6e91-d3de-11e8-83fd-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{865a7008-d3de-11e8-83fd-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{c413fa77-e07a-11e8-8401-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{a09f86a7-e055-11e8-83ff-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{c41400fe-e07a-11e8-8401-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\System Volume Information\{d6d8ff20-e077-11e8-8400-0028f830797d}{3808876b-c176-4e48-b7ae-04046e6cc752} C:\Users\marti\AppData\Local\Microsoft\WindowsApps\MicrosoftEdge.exe C:\Users\marti\AppData\Local\Microsoft\WindowsApps\Spotify.exe C:\Users\marti\AppData\Local\Microsoft\WindowsApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdge.exe C:\Users\marti\AppData\Local\Microsoft\WindowsApps\SpotifyAB.SpotifyMusic_zpdnekdrzrea0\Spotify.exe C:\Users\Martin ***********\AppData\Local\Microsoft\WindowsApps\MicrosoftEdge.exe C:\Users\Martin ***********\AppData\Local\Microsoft\WindowsApps\Microsoft.MicrosoftEdge_8wekyb3d8bbwe\MicrosoftEdge.exe Die folgenden Dateien sind Passwortgeschützt: C:\Program Files\WindowsApps\A278AB0D.MarchofEmpires_3.4.0.7_x86__h6adky7gbf63m\res\models_changeable.gla C:\Program Files\WindowsApps\A278AB0D.MarchofEmpires_3.5.0.11_x86__h6adky7gbf63m\res\models_changeable.gla C:\WINDOWS\MFGSTAT.zip C:\Users\marti\AppData\Local\Microsoft\Outlook\Outlook.pst C:\Users\marti\Documents\Outlook-Dateien\Outlook.pst Und hier das Hitman Pro Log. Viele Grüße MartinDetune Code:
ATTFilter HitmanPro 3.8.0.295
www.hitmanpro.com
Computer name . . . . : LAPTOP-LB5G5DNS
Windows . . . . . . . : 10.0.0.17134.X64/4
User name . . . . . . : LAPTOP-LB5G5DNS\Martin ***********
UAC . . . . . . . . . : Enabled
License . . . . . . . : Free
Scan date . . . . . . : 2018-11-07 18:42:06
Scan mode . . . . . . : Normal
Scan duration . . . . : 2m 4s
Disk access mode . . : Direct disk access (FsdHigh)
Cloud . . . . . . . . : Internet
Reboot . . . . . . . : No
Threats . . . . . . . : 0
Traces . . . . . . . : 1
Objects scanned . . . : 2.312.943
Files scanned . . . . : 50.433
Remnants scanned . . : 592.268 files / 1.670.242 keys
Suspicious files ____________________________________________________________
C:\Users\Martin ***********\Desktop\FRST64.exe
Size . . . . . . . : 2.414.592 bytes
Age . . . . . . . : 2.0 days (2018-11-05 18:17:00)
Entropy . . . . . : 7.6
SHA-256 . . . . . : 5877A3EB21455DB627B824950727390F74BE4984CE928B92003013359C1A92E1
Needs elevation . : Yes
Fuzzy . . . . . . : 24.0
Program has no publisher information but prompts the user for permission elevation.
Entropy (or randomness) indicates the program is encrypted, compressed or obfuscated. This is not typical for most programs.
Authors name is missing in version info. This is not common to most programs.
Version control is missing. This file is probably created by an individual. This is not typical for most programs.
Time indicates that the file appeared recently on this computer.
|
|
07.11.2018, 21:09
| #2 | |
| /// TB-Ausbilder   | Windows 10: GData protokolliert 3 Viren, verschiebt sie nicht in die QuarantäneZitat:
 Ansonsten ist dein Rechner ja sauber. Schritt 1
Schritt 2 Alle Logs gepostet? Dann lade Dir bitte das TBCleanUpTool herunter.
Das TBCleanUpTool entfernt die verwendeten Programme, die Quarantäne unserer Scanner und löscht sich abschließend selbst. Sollten jetzt noch Programme aus unserer Bereinigung übrig sein, die du nicht mehr verwenden möchtest, kannst du diese über die Systemsteuerung deinstallieren. Dann wären wir durch! Wenn du keine Probleme mehr mit Malware hast, dann sind wir hier fertig. Deine Logdateien sind sauber.  Wenn Du möchtest, kannst Du hier sagen, ob du mit mir und meiner Hilfe zufrieden warst...  Vielleicht möchtest du das Forum mit einer kleinen Spende  unterstützen.  Hinweise: Bitte gib mir eine kurze Rückmeldung, sobald alles erledigt ist und keine Fragen mehr vorhanden sind, so dass ich dieses Thema aus meinen Abos löschen kann. Zum Schluss müssen wir noch ein paar abschließende Schritte unternehmen, um deinen Pc aufzuräumen und abzusichern. Virenscanner + Firewall Vorab sei erwähnt, dass man niemals die Schutzwirkung eines Virenscanners überbewerten darf! Kein Antivirusprogramm erkennt 100% der Schadsoftware. Sofern du noch unentschieden bist, verwende MAXIMAL EIN EINZIGES der folgenden Antivirusprogramme mit Echtzeitscanner und stets aktueller Signaturendatenbank:
Microsoft Security Essentials (MSE) / Windows Defender (WD) ist ab Windows 8 fest eingebaut, wenn du also Windows 8, 8.1 oder 10 und dich für MSE/WD entschieden hast, brauchst du nicht extra MSE/WD zu installieren. Bei Windows 7 muss es aber manuell installiert oder über die Windows Updates als optionales Update bezogen werden. Selbstverständlich ist ein legales/aktiviertes Windows Voraussetzung dafür. Verwende immer nur reine Virenscanner (keine Produkte mit "Suite", "Internet Security", "Endpoint" oder "Total Security" in Namen, denn diese bringen kontraproduktive Firewalls mit - die Windows-Firewall ist alles was benötigt wird) Zusätzlich kannst Du Deinen PC regelmäßig mit Malwarebytes Anti-Malware (Free), AdwCleaner und mit dem ESET Online Scanner scannen. Diese Programme sind alle kostenlos und stören nicht den Betrieb deines Antivirenprogramms. Absicherungen Beim Betriebsystem Windows ist es wichtig, die automatischen Updates zu aktivieren. Auch sicherheitsrelevante Software sollte immer in aktueller Version vorliegen. Das zeitnahe Einspielen von Updates ist erforderlich, damit Sicherheitslücken geschlossen werden. Sicherheitslücken werden beispielsweise dazu ausgenutzt, um beim einfachen Besuch einer manipulierten Website per "Drive-by" Malware zu installieren. Besonders aufpassen bezüglich der Aktualität musst du insbesondere bei folgender Software - sofern diese überhaupt benötigt wird:
Empfohlene Firefox-Addons (Erweiterungen)  uBlock Origin kann u. a. Werbung, Pop-ups, Tracking und Malware-Seiten blockieren.  HTTPS Everywhere sorgt dafür, dass Firefox immer, wenn möglich, verschlüsselte Verbindungen (HTTPS) verwendet statt HTTP. Wahlweise kann man darüber durch Setzen eines Häkchens auch alle unverschlüsselten Verbindungen blockieren, Firefox nutzt dann nur noch HTTPS und lädt nichts mehr über unverschlüsselte Verbindungen.  NoScript verhindert das Ausführen von aktiven Inhalten (Java, JavaScript, Flash,...) für sämtliche Websites. Man kann aber nach dem Prinzip einer Whitelist festlegen, auf welchen Seiten Scripts erlaubt werden sollen. NoScript kann gerade bei technisch nicht allzu versierten Nutzern beim Surfen zum Nervfaktor werden; ob das Tool geeignet ist, muss jeder selbst mal ausprobieren und dann für sich entscheiden. Grundsätzliches
 Lesestoff: Backup-/Image-Tools Meiner Meinung nach sind Wiederherstellungspunkte nichts weiter als eine Notlösung. Wer sich auf was Funktionierendes verlassen will und muss, kommt um echte Backup/Imaging Software nicht herum. Ich nehme unter Windows immer Drive Snapshot - Disk Image Backup for Windows NT/2000/XP/2003/X64 Damit man sinnvolle Backups hat, muss man regelmäßig (z. B. wöchentlich) ein Image auf eine separate externe Festplatte erstellen. Diese externe Festplatte wird nur dann angeschlossen, wenn man das Backup erstellen will (oder etwas wiederherstellen muss), sonsten bleibt sie aus Sicherheitsgründen sicher im Schrank verwahrt - allein schon aus dem Grund, die Backups vor Krypto-Trojaner zu schützen. Option 1: Drivesnapshot Offizielle TB-Anleitung --> http://www.trojaner-board.de/186299-...esnapshot.html 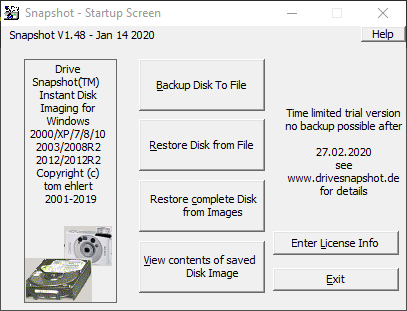 Drive Snapshot - Disk Image Backup for Windows NT/2000/XP/2003/X64 Download (32-Bit) => http://www.drivesnapshot.de/download/snapshot.exe Download (64-Bit) => http://www.drivesnapshot.de/download/snapshot64.exe Es gibt da auch leicht abgespeckte Versionen von Acronis TrueImage gratis wenn man Platten von Seagate und/oder Western Digital hat. Vllt sagen diese Programme dir mehr zu. Mein Favorit aber ist das kleine o.g. Drivesnapshot. Option 2: Seagate DiscWizard Download => Seagate DiscWizard - Download - Filepony Screenshots: http://filepony.de/screenshot/seagate_discwizard5.jpg http://filepony.de/screenshot/seagate_discwizard4.png http://filepony.de/screenshot/seagate_discwizard3.jpg Option 3: Acronis TrueImage WD Edition Download => Acronis True Image WD Edition - Download - Filepony Screenshots: http://filepony.de/screenshot/acroni...d_edition1.jpg http://filepony.de/screenshot/acroni...d_edition2.jpg
__________________ |
|
| Themen zu Windows 10: GData protokolliert 3 Viren, verschiebt sie nicht in die Quarantäne |
| administrator, adobe, cpu, defender, desktop, explorer, festplatte, firewall, gdata, home, infizierte, mozilla, msascuil.exe, office 365, problem, programme, prozesse, realtek, registry, rundll, scan, software, system, usb, viren, viren gdata, virus, windows, windowsapps |


 Hybrid-Darstellung

