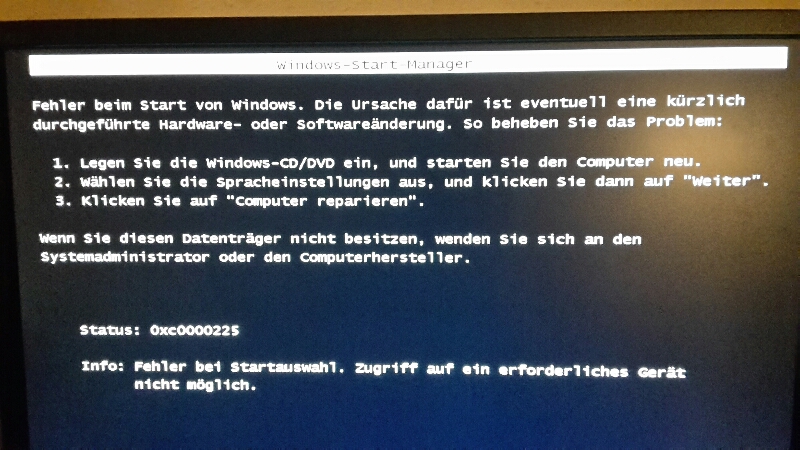
Zunächst erstmal hast mir schon einen kleinen Schrecken eingejagt ^^
Mit ändern des Startplatte auf die Standardplatte wie immer ging es dann natürlich :-)
Fixlog
Code:
Alles auswählen Aufklappen ATTFilter
Entferungsergebnis von Farbar Recovery Scan Tool (x64) Version: 15-03-2017
durchgeführt von Alienware (04-04-2017 20:38:11) Run:3
Gestartet von C:\Users\Alienware\Downloads
Geladene Profile: Alienware (Verfügbare Profile: Alienware)
Start-Modus: Normal
==============================================

fixlist Inhalt:
*****************
start
CloseProcesses:
C:\Users\Alienware\Downloads\*CHIP-Installer*.exe
I:\Users\LONGER\AppData\Local\Temp\DMR
I:\Users\LONGER\Desktop\OBAG\Motorbearbeitung bmw-heizer\ashampoo_burning_studio_2010_advanced_9.24_7590.exe
I:\Users\LONGER\Documents\Downloads\Integrated_BrotherSoft_TB.exe
I:\Users\LONGER\Downloads\ashampoo_burning_studio_10_10.0.7_sm.exe
I:\Users\LONGER\Downloads\ashampoo_photo_commander_10_e10.1.2_sm.exe
I:\Users\LONGER\Downloads\Babylon9_setup.exe
I:\Users\LONGER\Downloads\FreeYouTubeToMp3Converter.exe
I:\Users\LONGER\Downloads\FreeYouTubeToMp3Converter31.exe
I:\Users\LONGER\Downloads\*CHIP-Installer*.exe
I:\Users\LONGER\Downloads\SearchElf_1.2.exe
I:\Users\LONGER\Downloads\SoftonicDownloader_fuer_icq.exe
EmptyTemp:
end

*****************

Prozesse erfolgreich geschlossen.

=========== "C:\Users\Alienware\Downloads\*CHIP-Installer*.exe" ==========

C:\Users\Alienware\Downloads\7 Zip 64 Bit - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\AFPL Ghostscript - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\FRAPS - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\GPU Z - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\LicenseCrawler - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\Skype - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\SoftKey Revealer - CHIP-Installer.exe => erfolgreich verschoben
C:\Users\Alienware\Downloads\XnView Full - CHIP-Installer.exe => erfolgreich verschoben

========= Ende -> "C:\Users\Alienware\Downloads\*CHIP-Installer*.exe" ========

I:\Users\LONGER\AppData\Local\Temp\DMR => erfolgreich verschoben
I:\Users\LONGER\Desktop\OBAG\Motorbearbeitung bmw-heizer\ashampoo_burning_studio_2010_advanced_9.24_7590.exe => erfolgreich verschoben
I:\Users\LONGER\Documents\Downloads\Integrated_BrotherSoft_TB.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\ashampoo_burning_studio_10_10.0.7_sm.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\ashampoo_photo_commander_10_e10.1.2_sm.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\Babylon9_setup.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\FreeYouTubeToMp3Converter.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\FreeYouTubeToMp3Converter31.exe => erfolgreich verschoben

=========== "I:\Users\LONGER\Downloads\*CHIP-Installer*.exe" ==========

I:\Users\LONGER\Downloads\HP USB Disk Storage Format Tool - CHIP-Installer.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\SoftKey Revealer - CHIP-Installer.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\USB DOS - CHIP-Installer.exe => erfolgreich verschoben

========= Ende -> "I:\Users\LONGER\Downloads\*CHIP-Installer*.exe" ========

I:\Users\LONGER\Downloads\SearchElf_1.2.exe => erfolgreich verschoben
I:\Users\LONGER\Downloads\SoftonicDownloader_fuer_icq.exe => erfolgreich verschoben

=========== EmptyTemp: ==========

BITS transfer queue => 8388608 B
DOMStore, IE Recovery, AppCache, Feeds Cache, Thumbcache, IconCache => 5090685 B
Java, Flash, Steam htmlcache => 0 B
Windows/system/drivers => 822 B
Edge => 0 B
Chrome => 0 B
Firefox => 5358239 B
Opera => 0 B

Temp, IE cache, history, cookies, recent:
Users => 0 B
Default => 0 B
Public => 0 B
ProgramData => 0 B
systemprofile => 0 B
systemprofile32 => 128 B
LocalService => 0 B
NetworkService => 1686 B
Alienware => 11447184 B

RecycleBin => 0 B
EmptyTemp: => 28.9 MB temporäre Dateien entfernt.

================================


Das System musste neu gestartet werden.

==== Ende von Fixlog 20:38:27 ====

 04.04.2017, 19:58




 Baum-Darstellung
